Izskaidrota grupas politika, grupas politikas objekts un RSoP
Pārlūkojiet ziņu tēmas
- Ievads
- Kas ir grupas politika (GP)?
- RSoP (rezultatīvais politikas kopums)
- Grupas politikas objekti (GPO)
- Secinājums
- Citi noderīgi ceļveži
- Papildu resursi un atsauces
Ievads
Šajā rokasgrāmatā ir sniegts pārskats par grupas politiku, RSoP (Resultant Set of Policy) un grupas politikas objektiem.
Šajā rokasgrāmatā izmantotie akronīmi:
GP – Grupas politika
RSoP – iegūtais politikas komplekts
GPO vai GP objekti – Grupas politikas objekti
GPMC – Grupas politikas pārvaldības konsole
GP iestatījumi – Grupas politikas iestatījumi
Kas ir grupas politika (GP)?
Grupas politika ir Microsoft infrastruktūras rīks, kas nodrošina centralizētu lietotāja un datora iestatījumu pārvaldību un konfigurēšanu. Grupas politika to dara, izmantojot grupas politikas iestatījumus un grupas politikas preferences.
Skaistums no GP tas nodrošina administratoriem centralizētu pārvaldību un kontroli. Piemēram, administrators var ieviest paroles sarežģītības politiku. Vai arī mainiet konkrētus domēnam pievienoto datoru iestatījumus.
Grupas politikas pārvaldības konsole (GPMC)

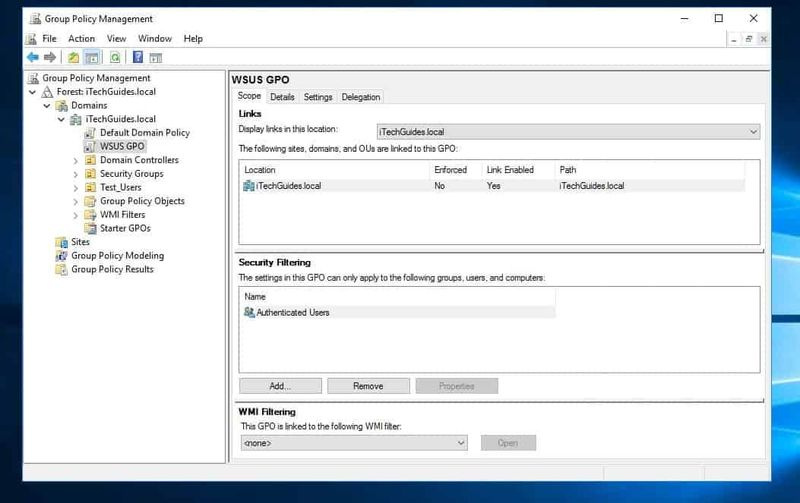
Grupas politikas pārvaldības konsole (GPMC) ir rīks, ko izmanto, lai izveidotu GPO. GPO ir faktiskie objekti, kuros administrators iestata politikas, kas kontrolē lietotājus un datora iestatījumus.
Āra vedņa URL nedarbojas
Tālāk ir norādītas dažas darbības, ko varat darīt, izmantojot GPMC.
- Izveidojiet jaunus un rediģējiet esošos GPO
- Eksportējiet esošos GPO un importējiet GPO.
- Tāpat kopējiet, ielīmējiet, dublējiet un atjaunojiet GPO
- Izveidojiet GPO pārskatus, tostarp RSoP pārskatus
RSoP (rezultatīvais politikas kopums)
RSoP ir lietotājiem un datoriem lietoto grupas politikas iestatījumu pārskats. Tu vari izmantot RSoP.mmc lai iegūtu RSoP vietējam datoram. Lai iegūtu RSoP informāciju attālajam datoram, izmantojiet GPResult komandrindu.
GPResult parāda iegūto politikas kopu (RSoP) informāciju lokālam vai attālam lietotājam un/vai datoram. Lai uzzinātu, kā izmantot GPResult Command, noklikšķiniet uzGPResult komanda: sintakse, parametri, piemēri.
kā izveidot tastatūras makro
Kā izmantot RSoP.mmc, lai iegūtu piemērotus GPO
- Piesakieties datorā ar administratora kontu.
- Pēc tam turiet Windows logotipa taustiņu un R, lai atvērtu Skrien . Kad Skrien atveras, ierakstiet RSoP.msc un noklikšķiniet uz Labi. RSoP sāks apkopot informāciju (skatiet otro attēlu zem sponsorētā satura).

- Kad tas būs pabeigts, tiks parādīts ziņojums, kas līdzīgs tālāk redzamajam attēlam.

Datoram lietoto politiku ģenerēšana ir noderīga problēmu novēršanai un grupas politikas problēmu risināšanai. Tas palīdzēs noteikt, kuras politikas tiek piemērotas vai netiek piemērotas lietotājam vai datoram.
Izpratne par RSoP.mmc rezultātiem
RSoP.mmc ģenerētajam rezultātam ir divas daļas, Datora konfigurācija un Lietotāja konfigurācija .

Rezultāti ir līdzīgi parasta GPO iestatījumiem. Bet rezultāts parāda tikai datoram vai lietotājam piemērotos iestatījumus.
terārija tv turpina buferizēt
Piemēram, kad es noklikšķinu uz Datora konfigurācijaProgrammatūras iestatījumi mezgls, tas ir tukšs. Tas ir tāpēc, ka datoram netika lietots neviens politikas iestatījums no šī mezgla iestatījumiem.

Kā jau teicu iepriekš, GPO problēmu novēršanai varat izmantot RSoP rezultātus. Pieņemsim, ka izveidojāt paroļu politikas un lietojāt GPO OU. Jūs esat apstiprinājis, ka konkrēts dators atrodas tajā OU, kurā tiek lietots GPO. Bet, pārbaudot datoru, paroles politika netiek piemērota.
Lai skatītu šim datoram piemērotās paroļu politikas, RSoP rezultātā izvērsiet Datora konfigurācija Windows iestatījumi Drošības iestatījumiKonta politika . Pēc tam noklikšķiniet Paroles politika . Konsoles labajā pusē varat pārskatīt šim datoram piemērotās paroļu politikas.
 Padoms
Ir arī citi faktori, kas var palīdzēt noteikt, kāpēc GPO netiek lietots lietotājam vai datoram. Sīkāku informāciju skatiet nākamajā sadaļā.
Grupas politikas objekti (GPO)
GPO ir lietotāja un datora iestatījumu kopums, kas nosaka to lietotāju vai datoru atļaujas, uzvedību un konfigurāciju, kuriem tiek lietots GPO.
GPO var lietot domēna, organizācijas vienības vai vietnes konteinera līmenī.

Lietojot GPO konteineram, visi šī konteinera objekti manto GPO iestatījumos definētās politikas.
PadomsObjektus, kas pārņem GPO politikas, var ietekmēt arī citas konfigurācijas, piemēram Mantojuma bloķēšana vai Nav ignorēšanas (vairāk par to zemāk).
Lai lietotu GOP domēnam, OU vai vietnei, varat izveidot jaunu GPO vai saistīt esošu.
Piespiedu kārtā , Mantojuma bloķēšana un GPO prioritāte
Iepriekš šajā rokasgrāmatā es teicu, ka GPO var piemērot Vietnes , Domēni un Organizatoriskās vienības (OU). Lietojot GPO konteineram, visiem konteinerā esošajiem objektiem ir jāpiemēro GPO iestatījumi. Bet ir brīdinājums.
Ir divi GPO iestatījumi, kas ietekmē to, vai GPO var lietot objektam. Piespiedu kārtā un Mantojuma bloķēšana . Ja nevēlaties, lai pakārtotajam konteineram tiktu piemērotas augstākas GPO saites, varat to iespējot Mantojuma bloķēšana . Bet, ja vēlaties uzspiest augstākā līmeņa GPO pakārtotajiem konteineriem, iespējojiet Piespiedu kārtā augstāka līmeņa GPO.
galaxy s7 edge mods
Kad GPO ir iestatīts uz Piespiedu kārtā , tas ignorē Mantojuma bloķēšana . Tas nozīmē ka Piespiedu kārtā politikai ir prioritāte Mantojuma bloķēšana politikas.
PadomsMantojuma bloķēšana ir iestatīts pie pakārtotā konteinera, lai apturētu visu GPO augšējos augstākajos konteineros, kas attiecas uz pakārtoto konteineru. Bet, ja jūs iespējojat Piespiedu kārtā augšējā GPO līmenī tas ignorē Mantojuma bloķēšana iestatīt pie bērna konteinera.
Uzstādīt Piespiedu kārtā , ar peles labo pogu noklikšķiniet uz augstākā līmeņa GPO. Pēc tam noklikšķiniet Piespiedu kārtā .

Uzstādīt Mantojuma bloķēšana , ar peles labo pogu noklikšķiniet uz zemākā līmeņa konteinera. Pēc tam noklikšķiniet Mantojuma bloķēšana .

GPO (Grupas politikas objekta) apstrādes pasūtījums
GPO apstrāde ir balstīta uz pēdējo rakstītāju uzvar modeli. Tas nozīmē, ka GPO, kas lietots vēlāk, ir prioritāte pār GPO lietotāju agrāk.
straume no datora uz uguns nūju
GPO tiek lietoti šādā secībā:
- Vispirms tiek lietots lokālais grupas politikas objekts
- Pēc tam tiek lietoti ar vietnēm saistītie GPO
- Tam seko ar domēniem saistītie GPO
- Visbeidzot, ar organizatoriskajām vienībām (OU) saistītie GPO tiek lietoti pēdējie
Izņemot Piespiedu kārtā ir iespējots vietnes vai domēna līmenī, objektam tiek lietots OU lietotais GPO. Šī informācija ir ļoti noderīga problēmu novēršanas nolūkos.
Lai skatītu konteinera grupas politikas prioritātes secību:
- Iezīmējiet konteineru (noklikšķiniet uz tā). Labajā pusē noklikšķiniet uz Grupas politikas pārmantošana cilne.

Secinājums
Šajā rokasgrāmatā es apskatīju grupas politiku, RSoP (rezultātā politikas kopu) un grupas politikas objektus. Es ceru, ka tas ir uzlabojis jūsu zināšanas par grupas politiku.
Es arī ceru, ka šī S zona jums bija noderīga.
Ja jums ir kādi jautājumi vai komentāri, izmantojiet veidlapu Atstājiet atbildi rokasgrāmatas beigās. Vai arī dalieties pieredzē par grupu politiku un GPO konfigurēšanu, pārvaldību un problēmu novēršanu.
Citi noderīgi ceļveži
- GPUPDATE (grupas politikas atjaunināšanas komanda): sintakse, parametri un piemēri
- WSUS (Windows Server Update Service): instalēšana un konfigurēšana